使用文档
GUI 使用文档
用一个完整示例走通登录、授权绑定、加载文件、配置保护选项和函数保护。
最后更新于 2025-06-06预计阅读 4 分钟
适合谁
这篇文档面向第一次使用图形界面的用户。按顺序完成下面的六步,就能得到一份保护后的产物。
如果你需要逐项了解界面行为、错误提示和配置文件规则,请直接阅读 GUI 完整使用文档。
第一步:登录
- 启动 Sugo Protector。
- 点击侧边栏顶部的 “点击登录”。
- 输入手机号和密码,点击 “登录”,或按
Enter。
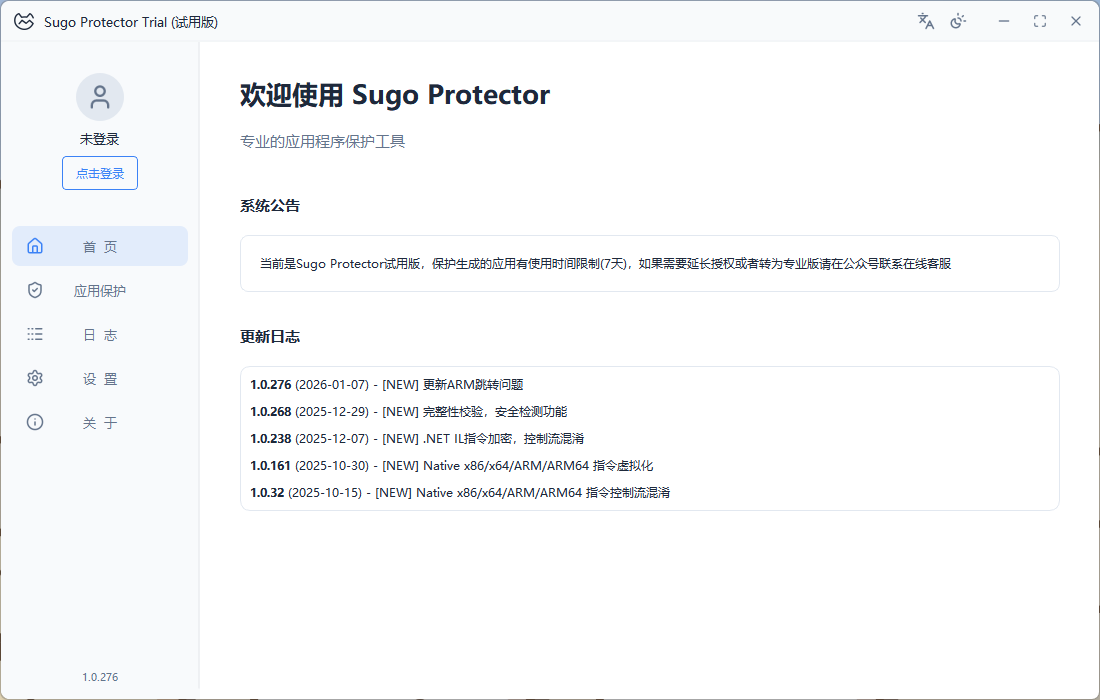
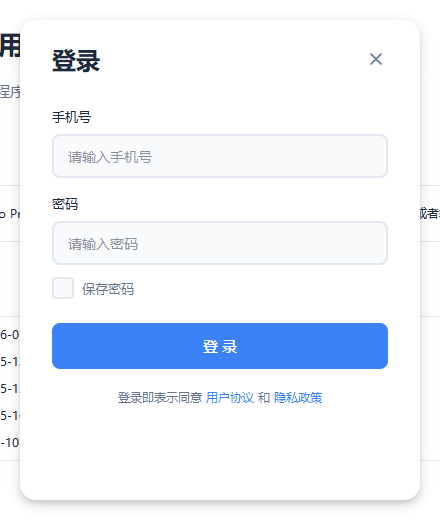
登录成功后,侧边栏会显示用户名,并出现 “授权管理” 与 “注销” 入口。
第二步:绑定授权
- 点击 “授权管理”。
- 点击 “刷新授权” 获取当前账号的授权列表。
- 找到状态为“可绑定”的授权,勾选后点击 “绑定”(或右上角 “批量绑定”)。
- 状态变为“已绑定本机”,说明可以开始保护。
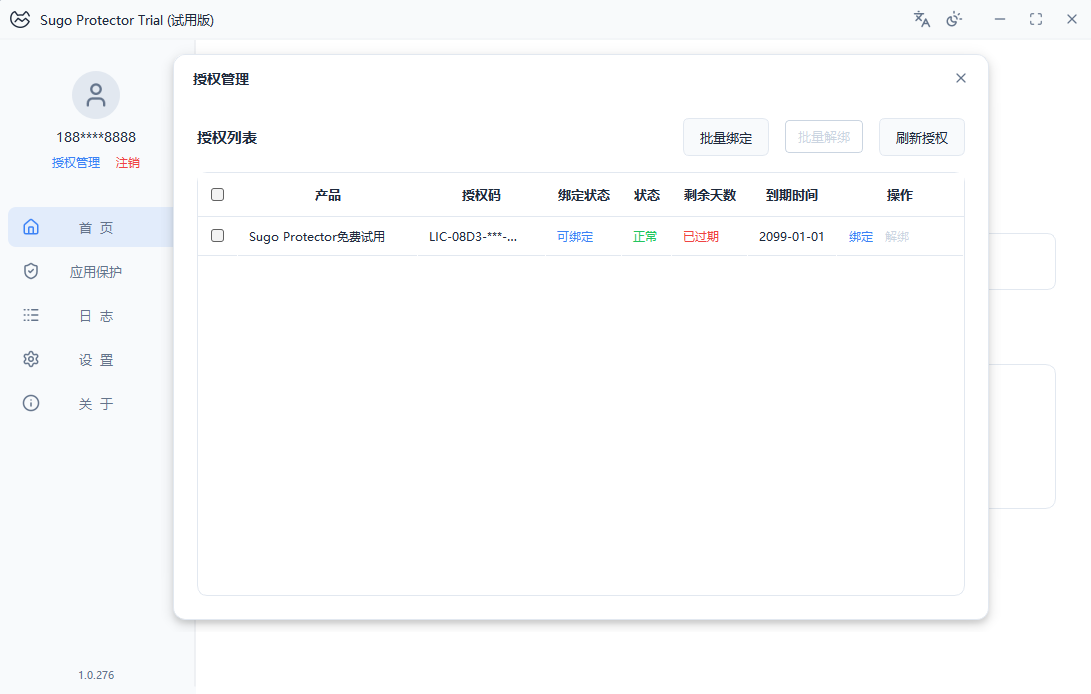
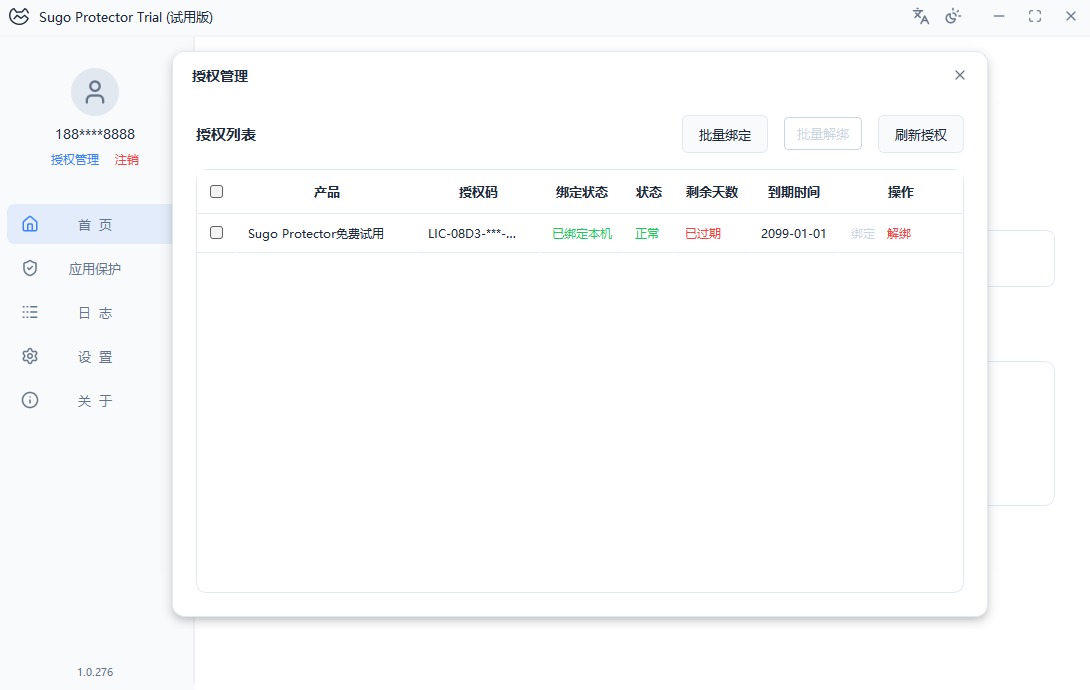
如果提示“已绑定到其他设备且无可用激活次数”,需要先在旧设备解绑,或联系客服增加激活次数。
第三步:加载目标文件
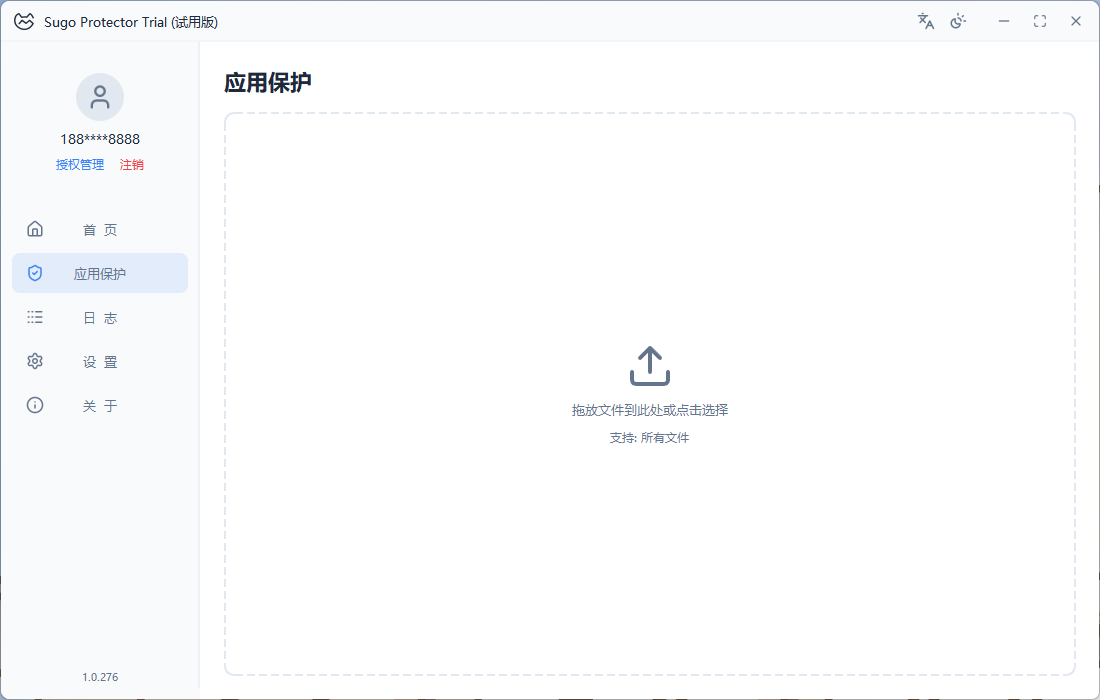
- 点击左侧 “应用保护”。
- 把 EXE、DLL、APK、AAB 拖入中央区域,或点击中央图标选择文件。
- 等待“正在解析中...”结束。
加载成功后,文件信息卡片会显示:
- 文件名
- 文件大小
- 识别出的类型,例如
PE64 (x64)、.NET (x64)、Android APK
支持的类型:
- Native:Windows PE(x86 / x64 / ARM / ARM64)、Linux ELF(x86 / x64 / ARM / ARM64)
- .NET:x86 / x64 / AnyCPU
- Android:APK / AAB
第四步:配置保护选项
在 “保护选项” 标签页中设置输出路径和全局开关。
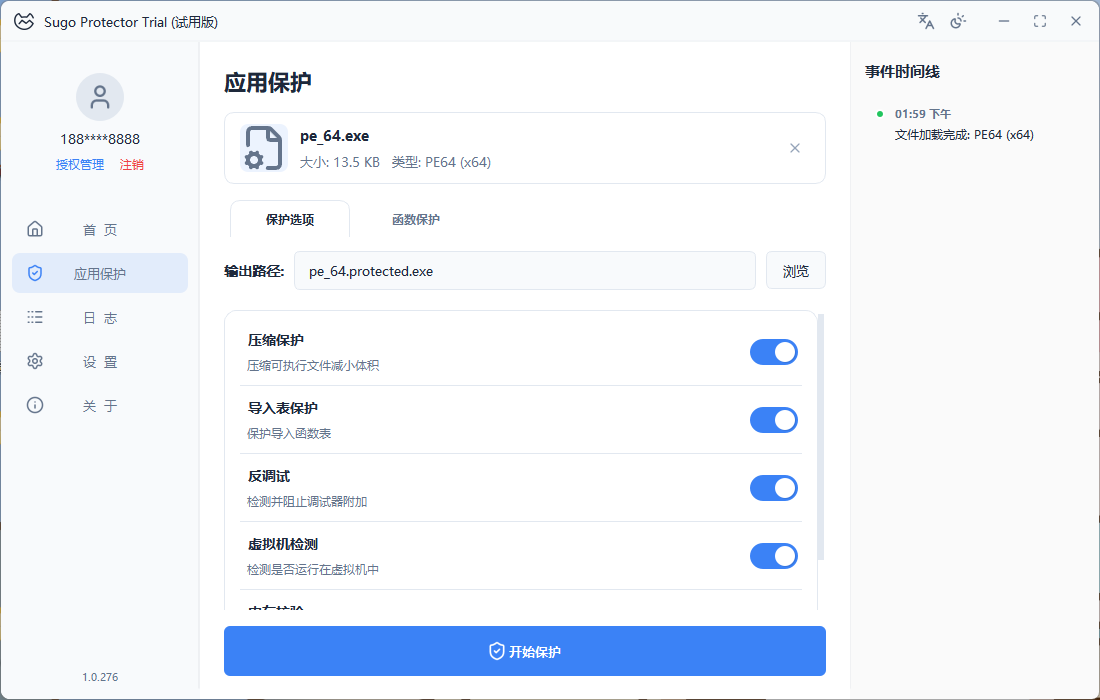
- 输出路径:默认在原文件名后追加
.protected。可以输入相对路径或点击“浏览”选择。 - 压缩保护:减小体积并增加静态分析难度。
- 导入表保护(PE):保护导入函数表,增加重建导入表的难度。
- 反调试:检测并阻止调试器附加。
- 虚拟机检测:检测是否运行在虚拟机中。
- 内存校验:检测运行时的内存修改。
- 移除符号(ELF):移除调试符号信息。
选项会随文件类型变化,默认值以界面为准。
第五步:配置函数保护(可选)
对核心算法、授权校验、支付和协议签名等函数,建议使用函数级保护。
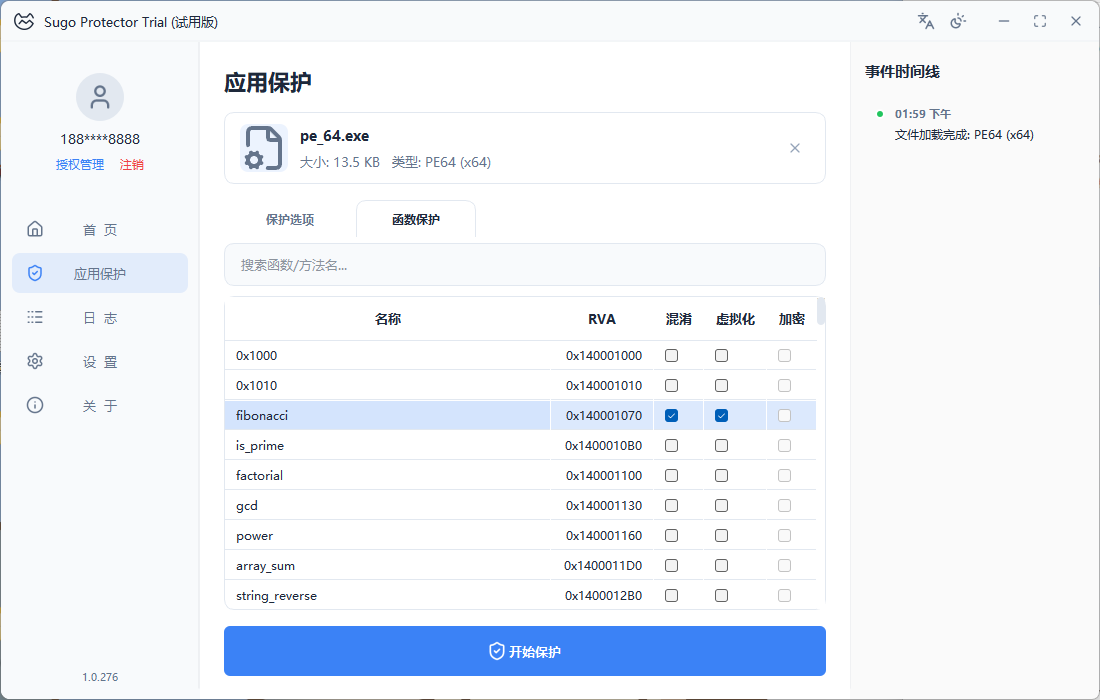
- 切换到 “函数保护” 标签页。
- 等待函数列表解析完成。
- 使用搜索框过滤函数名。
- 在 混淆、虚拟化、加密 列勾选需要的策略。
支持性规则:
| 策略 | 支持范围 | 适用场景 |
|---|---|---|
| 混淆(Mutation) | 所有类型 | 业务逻辑、状态机,性能影响较小 |
| 虚拟化(Virtualization) | 原生 PE / ELF,.NET 不支持 | 核心算法、授权校验、反作弊判定 |
| 加密(Encryption) | 仅 .NET | 敏感方法体,防止直接反编译 |
也可以右键打开批量菜单,对选中行统一勾选或取消。
第六步:执行保护
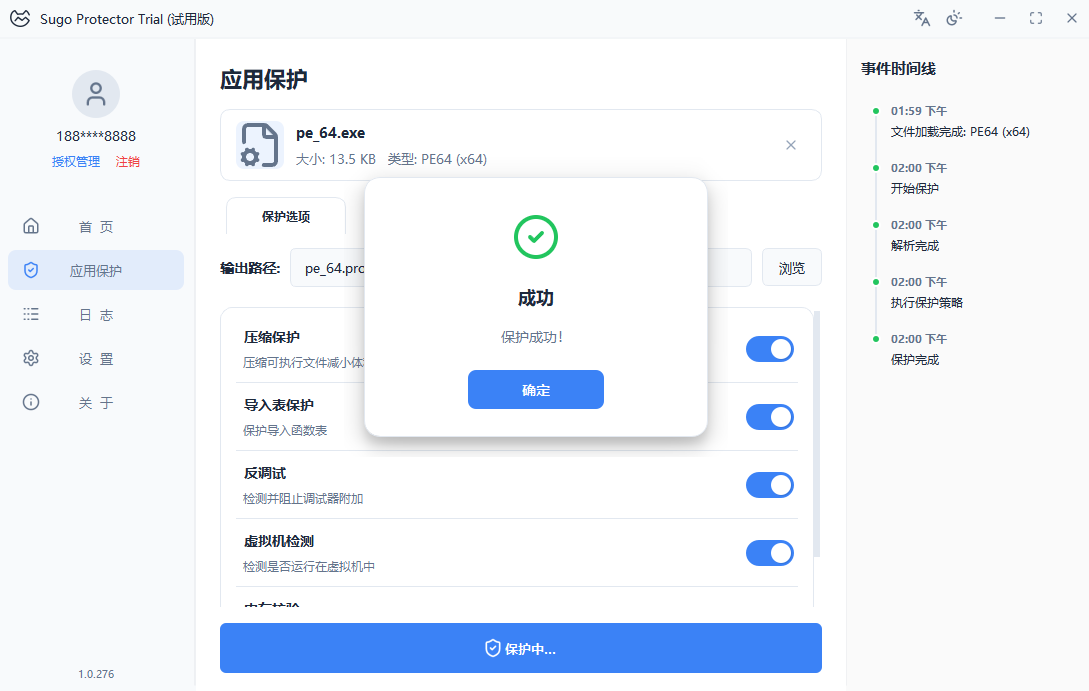
- 点击底部 “开始保护”(快捷键
F5)。 - 观察右侧时间线:加载文件 → 检查文件状态 → 分析类型 → 解析 → 执行策略。
- 成功后弹出“保护成功!”,输出文件位于设定的输出路径。
如果失败:
- 弹窗会提示“保护失败,请检查日志!”。
- 到 “日志” 页面按“错误”筛选,查看具体原因。
- 必要时使用 “关于 → 创建错误转储” 生成
.dmp文件提交给技术支持。
推荐配置
| 场景 | 建议 |
|---|---|
| 首次试用 | 保持默认:压缩开启,函数保护先选 5–10 个核心函数做混淆 |
| 商业发布 | 压缩 + 反调试 + 关键函数虚拟化 + 关键方法加密 |
| 兼容性优先 | 先关闭反调试、虚拟机检测、内存校验,只保留压缩与函数混淆 |
| 性能敏感 | 只虚拟化少量非热点函数,其余使用混淆 |
虚拟化会显著增加被保护函数的执行开销。不要对整个模块全选虚拟化,先从核心函数开始并做性能回归。
下一步
- 想了解每个页面、每个提示的含义:GUI 完整使用文档
- 想把这套配置放进流水线:CLI 使用文档
- 想按平台选择加固组合:技术文档
这份文档有帮助吗?欢迎反馈文档问题或补充场景。提交文档反馈